

AIガバナンスとは。社内ルールを配ったあとに、企業が決める責任者と確かめ方
2026/11/02
執筆:寺田昇平
AI Portalize株式会社 代表取締役/AI Digital Community 代表理事
仕組みとコンサルティング伴走支援の両面で、組織のAI活用の加速を支援。
AIガバナンスとは、AIのリスクを受け入れられる水準に抑えながら、AIで得られる便益を大きくするための、組織の仕組みの設計と運用のことです。
社内ルールを作るだけでは足りず、責任者を決め、使われ方を確かめ、決めたとおりに回っているかを別の人が見るところまでが含まれます。

専任の部署を置きにくい中堅企業なら、責任者を1人決める、1枚のルールを配る、会社が契約したAIを配る、使われ方を見る、推進に関わっていない人が確かめる、の5つから始めれば足ります。
なお、以下はガイドラインの整理と当社の考えで、自社にどこまで当てはめるかの最終判断は、社内の法務や情報システムの担当と確かめてください。
AIガバナンスの意味
AIガバナンスの考え方は、総務省と経済産業省の「AI事業者ガイドライン」に示されています。
2024年4月に作られ、2026年3月31日に第1.2版が公表されています(総務省の掲載ページ)。
ガイドラインの本編はAIガバナンスを、AIのリスクを関係者が受け入れられる水準に管理しながら、便益を最大にするための、技術・組織・社会の仕組みの「設計並びに運用」と定義しています。
法律のような拘束力のない「ソフトロー」なので、何をどこまで整えるかは各社が決めます。
一言でいうと、禁止の線を引くだけでなく、安心して使える範囲を広げる側もAIガバナンスに入ります。
また、定義の結びが「運用」なので、ルールを書いたあとに決めたとおり回すところまでが対象です。
会社で決めるものを並べると、次の4つになります。
ルール
体制
利用状況の把握
監査
4つは一度作って終わりではなく、監査で見つかったずれをルールに戻して回し続けます。
ルールを配っただけの状態は、この輪の最初の1つに手を付けたところです。
ガイドラインは、AIに関わる事業者を「AI開発者」「AI提供者」「AI利用者」の3つに分けています。
ChatGPTやGemini、Claudeを社員が仕事で使う会社は「AI利用者」にあたり、自社のサービスにAIを組み込んで顧客に出していれば「AI提供者」も兼ねます。
社内ルールを配った段階と、ガイドラインの5つのサイクル
経営会議で「うちのAIガバナンスはどうなっているの?」と聞かれ、社内ルールを配ったと答えたあと、責任者や確かめ方を聞かれて話が止まる場面があります。
ガイドラインのサイクルに当てはめると、済んでいる所と残っている所が分かれます。
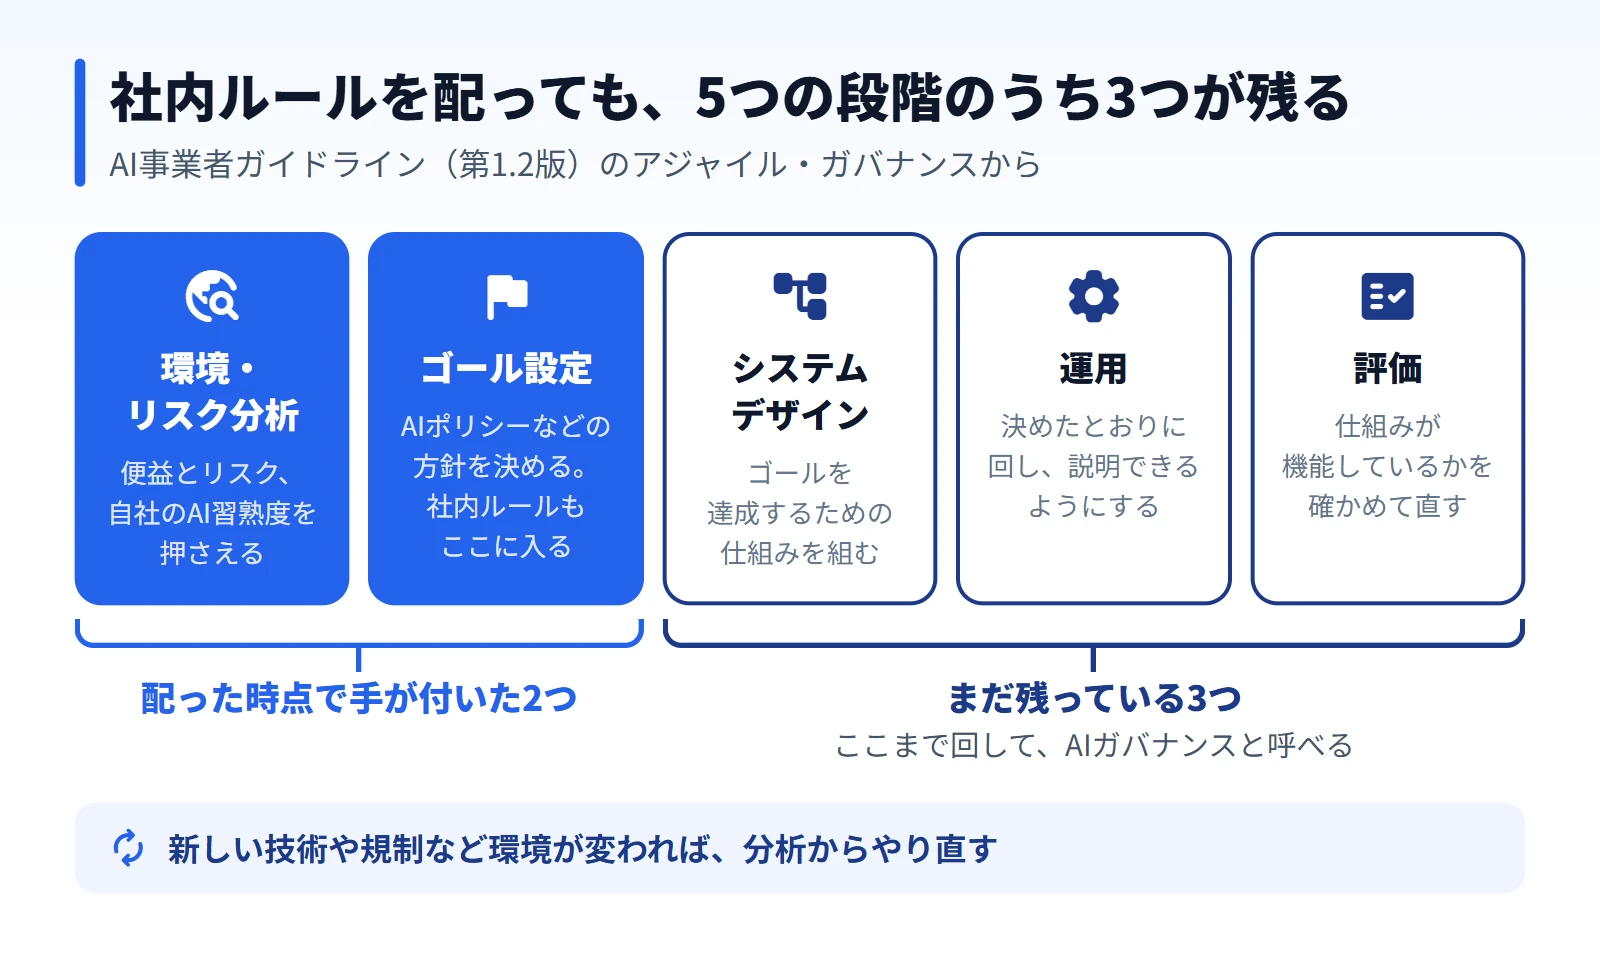
ガイドラインは、「環境・リスク分析」「ゴール設定」「システムデザイン」「運用」「評価」のサイクルを回し続ける「アジャイル・ガバナンス」を挙げています。
ルールを最初に固めて終わりにせず、環境の変化に合わせて見直し続ける考え方です。
「ゴール設定」は、AIガバナンスに関するポリシーの策定などを通じて行うとされ、注記では自社の取組方針(「AIポリシー」など)が例に挙がっています。
当社では、社内ルールはこの方針を現場で使える形にしたものと考えています。
そのため、社内ルールを配った時点で手が付いているのは、5つの段階のうちゴールの設定までです。
ゴールを達成するための仕組みを組むシステムデザイン、日々の運用、うまく回っているかを確かめる評価が、まだ残っています。
社内ルールの項目のサンプルと作る順番は、生成AIの社内ルールの作り方。ガイドラインの項目サンプルと守れる環境にまとめています。
社内ルールに書く、AI利用者に求められる事項
ルール(利用規程)の抜けは、ガイドラインの第5部「AI利用者に関する事項」と見比べると分かります。
左の列がガイドラインの事項で、右の列は当社が考えた書き方の例です。
ガイドラインの事項(第5部から) | 社内ルールに書く形の例(当社の提案) |
|---|---|
提供者が定めた利用上の留意点と規約を守る | 使ってよいAIと契約の形を決める |
出力の精度とリスクを理解して使う | 数字や社外に出すものは元の資料で確かめる |
個人情報や機密情報を不適切に入力しない | 入れないものと、加工すれば入れてよいものを示す |
プロンプトのバイアスに気をつけ、責任をもって事業に使うかを判断する | 答えを使うかどうかの最終判断は人が行う |
出力を特定の個人の評価の参考にするときは、AIを使っていることを本人に知らせる | 採用や人事評価でAIを使う場面と手続きを決める |
提供者から受け取った文書を保管して活用する | 契約・規約・管理者向け資料の置き場と担当を決める |
入力の線引きと答えの確かめ方は、多くの社内ルールにすでに入っていると思います。
抜けやすいのは表の下の2行で、人の評価にAIを使う場面は、人事や採用の担当が個別に使い始めていて、推進担当が知らない場合があります。
ルールが作りかけで止まる、作ったのに読まれない、といった状態の原因と手当ては、AIの社内ルールが整っていないのページで整理しています。
体制の組み方と、事故のときの担当
次に決めるのが、誰がルールを決め、誰が回し、誰が確かめるかです。
ガイドラインがまず挙げているのは、経営層の責任です。
本編は、AIガバナンスを効果のある取り組みにするには経営層の責任が大きいとしています。
共通の指針にも「責任者の明示」があり、アカウンタビリティ(説明する責任)を果たす責任者を社内で決めておくよう書かれています。
ガイドラインの別添では、ゴールから外れていないかを評価する手続きについて、経営層が方針を決め、運営層が具体化する分け方が示されています。
その評価には、対象のAIの利用に直接関わっていない人が加わることも期待されています。
中堅企業に当てはめるなら、当社では次の4つの役割に分けておくのをおすすめします。
経営層の責任者
推進担当
情報システム・法務
確かめる人
経営層の責任者は役員の1人で、AIをどこまで使うかの方針と、リスクを受け入れるかの判断を持ちます。
推進担当は、ルールの見直し、申請の受付、使われ方の確認を回します。
情報システム・法務は、アカウントと設定、契約と規程の確認を受け持ちます。
確かめる人は、内部監査の担当や別の部署の管理職など、推進に関わっていない人にします。
AIのための委員会を新しく作らなくても、情報セキュリティやリスク管理の会議に、AIを議題として足す形で始められます。
別添にも、IT、プライバシー、セキュリティのガバナンスと連携し、管理の工数を小さく抑える考え方が書かれています。

事故のときの担当も体制に入ります。
別添は、受付の窓口、対応する役員、役割分担、社内外への連絡の流れを、前もって整えておくよう示しています。
入れてはいけない情報がAIに入ったときの初動は、AIの情報漏洩はなぜ起きるか。事例と、禁止だけに頼らない対策にまとめています。
利用状況の把握で見るもの
ルールと体制を決めたら、実際にどう使われているかを見る手段を用意します。
ここが抜けていると、経営層に聞かれても「ルールは配りました」までしか答えられません。
ガイドラインの共通の指針には、合理的な範囲で、利用時の入出力などのログ(操作や会話の記録)を記録・保存する事項があります。
記録の方法、頻度、保存期間は、事故の原因を調べる、再発を防ぐといった点を踏まえて検討するよう書かれています。
推進担当が見られるものはAIのサービスと契約によって違い、大きく次の3つに分かれます。
部署ごとの利用状況
操作の記録
入力した中身
部署ごとの利用状況は、Geminiなら管理コンソールの「Gemini レポート」で、組織部門やグループごとに見られます(Google Workspace 管理者ヘルプ)。
操作の記録は、ClaudeのEnterpriseプランなら監査ログに残りますが、チャットのタイトルと本文は含まれません(Anthropicのヘルプ)。
入力した中身は、監査ログとは別の機能でファイルにして取り出します。
利用状況からはどの部署で使われていないかが分かりますが、何を入力したかまでは分かりません。
中身まで集めれば線引きを確かめられる一方で、集めた記録が機密情報のかたまりになるので、誰が見て、いつ消すかを先に決めておく必要があります。

また、どの記録も会社が契約したAIの中の話で、個人のアカウントなど会社が認めていないサービスで使われた分、いわゆるシャドーAIは出てきません。
利用率の低い部署には、違反を探すより「普段の仕事で、どこにAIを使っていますか」と聞きに行くほうが、ルールの見直しにつながりやすいと思います。
Geminiの画面の見方はGeminiの利用状況を管理コンソールで確認する方法。期間の縛りと数え方の注意点に、Claudeで残る記録はClaudeに入力した内容は会社で確認できるのか。Team・Enterpriseで残る記録と保存期間に書いています。
監査で確かめる4つの点
監査と聞くと外部の監査法人を思い浮かべる人が多いのですが、ガイドラインの別添が示す担い手はもう少し幅があります。
別添の行動目標には、AIを管理する仕組みが適切に設計・運用されているかを、その設計と運用から独立した、専門性のある人に評価してもらう項目があります。
担い手の例は、自社なら内部監査部門や自己監査、社外なら外部の監査主体です。
確かめる中身の手がかりも、別添の行動目標にあります。
運用の状況を説明できるようにする取り組みとして、ゴールから外れていないかを評価した記録、会議の記録の保持、社内研修の実施が挙がっています。
中堅企業なら、当社では次の4点を定期に見るところから始めるのをおすすめします。
社内ルールが、今使っているAIと機能に合わせて直されているか
標準とは別のAIの申請と承認が、記録に残っているか
部署ごとの利用状況を、決めた間隔で見ているか
入れてしまったときの報告が届き、対応が記録されているか
別添には、ゴールから外れていることだけを理由にAIの利用を恣意的に認めないのは適当ではない、という趣旨の記述もあります。
監査で見つかったずれは、禁止を足す前に、ルールの書き方や正規の道の使いにくさから疑うほうが、現場の協力を得やすいと思います。

中堅企業が最初に整える5つ
専任の部署を置ける会社ばかりではないので、最初から全部を厚く作る必要はありません。
別添も、実践のポイントや実践例のどれを採るかは各社に委ねるとしています。
当社がおすすめする順番は、次の5つです。
1. 責任者を決める
2. 方針と1枚のルールを配る
3. 会社が契約したAIを配り、別のAIの申請の受け方を決める
4. 部署ごとの利用状況を見る間隔と、見る人を決める
5. 推進に関わっていない人が確かめる時期を決める
責任者は役員の1人にして、AIの利用の方針とリスクの判断を持ってもらいます。
3の正規の道がないまま禁止だけを足すと、個人のアカウントで使う人が増えます。
見つけ方と減らし方は、シャドーAI(野良AI)とは。禁止せずに見える化と正規の道で減らす対策にまとめています。
規程だけを厚くしても、使われ方を見る手段がなければ、ルールが守られているかに誰も答えられません。
5つがそろっていれば、経営層に聞かれたときに、責任者の名前、配ったルール、使われ方の数字、確かめた記録を見せて答えられます。

部署ごとの使われ方を定期の確認に回すAI Portalize
利用状況を見る間隔を決めても、毎回の集計に手間がかかると、見る回数はだんだん減っていきます。
私たちの組織のAIポータル「AI Portalize」では、Geminiの利用について、部署・職種・グレードごとの利用率と前期比が集計の手間なしで出ます。
入力の中身を示す数字ではありませんが、ルールを配ったあとにどの部署で使われ始めたかを、定期の確認で責任者に見せる材料にできます。
AIガバナンスは、責任者を1人決めるところから始める
AIガバナンスは、社内ルールを作れば終わるものではなく、ルール・体制・利用状況の把握・監査がそろって回るものです。
ガイドラインの別添も、新しい技術や規制の変化に合わせて、最初の分析を適時やり直す行動目標を置いています。
まずは、AIの利用の責任者は誰かと聞かれたときに、社内の誰もが同じ1人の名前を答えられる状態を作ってください。
ほかの4つは、その人が決める順番で足していけば間に合います。
参照した情報(2026年10月29日に確認)
すぐ使える業務アプリが300以上
開いてそのまま使えて、AIで自社用にも直せます。15の分野から、やりたい作業で探せます。業務アプリを見る
執筆:寺田昇平
AI Portalize株式会社 代表取締役/AI Digital Community 代表理事
仕組みとコンサルティング伴走支援の両面で、組織のAI活用の加速を支援。
お知らせ・組織AI推進ナレッジ一覧


